
Кратко
Дай отделам продаж, закупок и сервиса один AI-поиск по корпоративному файловому ресурсу и позволь каждой роли видеть только её папки. Как работают права на папки в AnythingMCP Enterprise (allow, deny, deny побеждает), как спланировать правила и какая есть альтернатива без Enterprise.
Попробуй спросить
Примеры промптов для Network folder (File Search)
Кликни по промпту — он скопируется. Вставь в Claude, ChatGPT, Cursor, Gemini, Copilot или OpenClaw и запусти через этот коннектор.
Claude — это AI, он может ошибаться. Проверяйте ответы.
Кратко: AI-ассистент, который может искать по корпоративному файловому ресурсу, не должен показывать условия закупки стажёру, а папку отдела кадров — всем подряд. AnythingMCP управляет этим на трёх уровнях: кто вообще получает файловые инструменты (роли MCP), какая папка является коннектором (один коннектор на папку) и, в Enterprise, права на папки по ролям внутри одного коннектора: правила allow и deny для папок, где deny побеждает. Правила действуют для каждого инструмента File Search, поэтому скрытая папка не находится, не отображается в списках, не читается и не отдаётся как файл.
Три уровня контроля
| Уровень | Что определяет | Редакция |
|---|---|---|
| Роли MCP | Какие роли вообще получают инструменты коннектора через MCP-серверы и права на инструменты своей роли | Любая редакция |
| Один коннектор на папку | «База знаний» для всех, «Условия поставщиков» для закупок: два коннектора, две аудитории | Любой тариф с File Search |
| Права на папки | Какие папки может видеть каждая роль внутри одного коннектора | Enterprise (Cloud и self-hosted) |
Первых двух достаточно для нескольких чётко разделённых папок. Права на папки окупаются, когда на одном ресурсе много отделов и тебе нужен один поиск по тому, что каждому разрешено видеть, вместо пяти коннекторов и пяти наборов инструментов.
Как работают права на папки
Открой вкладку Files коннектора и перейди в Folder permissions. Каждое правило состоит из трёх частей: роли, Allow или Deny и папки коннектора (путь относительно проиндексированной папки, например Purchasing/Conditions). Правило действует на папку и всё, что находится ниже неё.
- Роль без правил видит всё. Правила задаются для роли: правило одной роли никогда не меняет то, что видят другие роли.
- Allow ограничивает роль. Правила Allow ограничивают роль этими папками и их подпапками. Роль без правил Allow не ограничена.
- Несколько ролей суммируются. Пользователь с несколькими ролями видит папки, которые разрешает любая из его ролей. Если у одной из его ролей нет правил Allow, эта роль не ограничена, и пользователь видит все папки.
- Deny всегда побеждает. Правило Deny скрывает папку, в том числе внутри папки, открытой правилом Allow, и независимо от того, какой из ролей пользователя оно принадлежит.
- Администраторы видят все папки. Администраторы рабочего пространства никогда не ограничиваются, поэтому могут проверить, что содержит коннектор.
- Подчиняется каждый инструмент. Поиск, find, список, точный поиск, чтение и ссылка на файл работают только внутри папок пользователя.
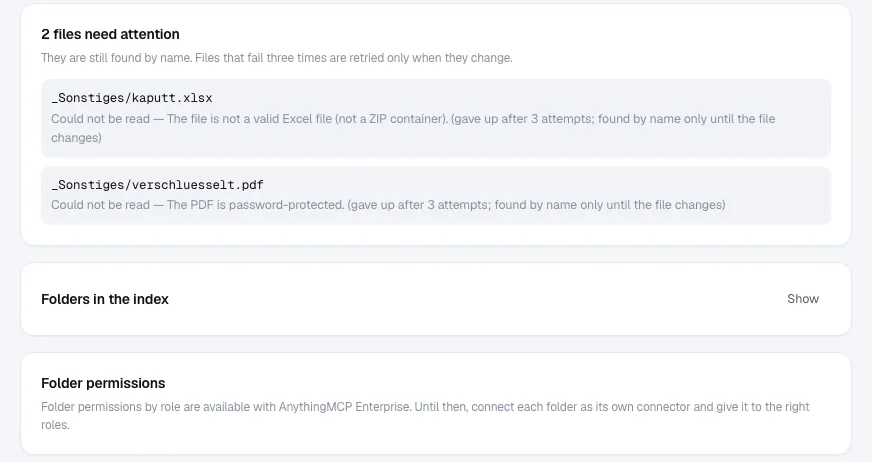
Планирование правил: пример
Вымышленная оптовая компания подключает свой ресурс Company со следующими папками верхнего уровня: Products (технические данные, каталоги), Sales (предложения, файлы клиентов), Purchasing (прайс-листы, условия, договоры), Service (руководства, отчёты) и Management.
| Роль | Правило | Папка |
|---|---|---|
| Sales | Allow | Products |
| Sales | Allow | Sales |
| Purchasing | Allow | Products |
| Purchasing | Allow | Purchasing |
| Purchasing | Deny | Purchasing/Contracts |
| Service | Allow | Products/Datasheets |
| Service | Allow | Service |
Результат: отдел продаж спрашивает о последнем предложении клиенту и получает ответ из Sales; закупки находят цены в Purchasing, но не рамочные договоры; сервис находит руководства и технические данные. Ни одна из трёх ролей не видит Management, потому что каждая ограничена разрешёнными папками. Роль Management без правил видит всё, как и администраторы.
Пиши правила с точки зрения ролей: сначала то, что нужно каждой роли (Allow), затем вырежи исключения (Deny). Получается короткий список, который легко проверить вместе с руководителями отделов.
Помни: правила сужают доступ только тех ролей, к которым относятся, и ничего более. Пользователь, у которого есть инструменты коннектора, но нет ни одной из ограниченных ролей, видит все папки. Сначала реши, кто вообще получает инструменты (роли MCP), затем ограничивай внутри этих ролей; а чтобы скрыть папку от роли, которая в остальном должна видеть всё, дай этой роли правило Deny.
Проверка
- Используй тестового пользователя, который не является администратором рабочего пространства и имеет только ту роль, которую нужно проверить (или попроси коллегу с этой ролью).
- Войди из Claude или ChatGPT под этим пользователем (OAuth, не API-ключ) и задай вопрос, ответ на который лежит в разрешённой папке, а затем вопрос про содержимое запрещённой, например «найди рамочный договор с Kessler».
- Первый запрос вернёт файл и страницу; второй не вернёт совпадений, как будто папки не существует.
- Проверь журнал аудита: каждый поиск и чтение записывается с указанием пользователя, инструмента и аргументов.
Без Enterprise: один коннектор на папку
На Starter и Team (и в self-hosted Community во время пробного периода) подключай каждую папку со своей аудиторией как отдельный коннектор File Search и выдавай каждый коннектор тем MCP-серверам и ролям, которым он нужен. Префикс инструментов коннектора подскажет AI, по какой папке он ищет (products_search, purchasing_search). Ограничением служит число коннекторов File Search на тарифе: один на Starter, три на Team. Сравнить тарифы.
Что ещё Enterprise добавляет в File Search
- Политика рабочего пространства: публичные ссылки для обмена вкл/выкл, максимальный срок действия ссылки, AI-составление описаний папок вкл/выкл, обычный (незашифрованный) FTP вкл/выкл.
- OCR для отсканированных PDF.
- Синхронизация каждые 15 минут в Cloud, каждые 5 минут в self-hosted, и до 50 000 файлов в Cloud (без ограничений в self-hosted).
Единый вход (SSO) и SCIM, которые поддерживают роли в соответствии с твоим каталогом, входят в Enterprise self-hosted или на выделенном инстансе. См. AnythingMCP Enterprise.
FAQ
Меняют ли права на папки что-нибудь на файловом сервере? Нет. Они определяют, что AnythingMCP возвращает каждому пользователю. У NAS или файлового ресурса остаются собственные права, и у учётной записи File Search там должны быть права только на чтение.
Может ли AI обойти правила, если спросить по-другому? Нет. Правила применяются на сервере при каждом вызове инструмента, ещё до формирования результатов. Модель никогда не получает файлы вне папок пользователя, так что уговаривать её не на что. Единственное исключение связано не с моделью, а с подключением: вызовы с API-ключом MCP не привязаны к пользователю, поэтому правила для папок на них не действуют.
Следуют ли правила правам самого файлового ресурса? Нет, AnythingMCP не читает ACL ресурса. Ты задаёшь правила по ролям в AnythingMCP. Делай их короткими: несколько правил Allow на роль и несколько исключений Deny.
Связанные материалы
- Управление MCP, роли и права пользователей
- Поиск по NAS Synology или QNAP в Claude и ChatGPT: пошаговая инструкция
- Поиск артикула в прайс-листах PDF и Excel
- Поиск по архиву электронной почты из файлов .msg и .eml с помощью AI
- Чат с документами, RAG или File Search: что подходит для корпоративного файлового сервера?
- Поиск по корпоративному файловому серверу с помощью AI
- Отправка файлов из AI-чата в виде ссылок для скачивания
Это руководство помогло?